1. Analyse du besoin
Nous auditons votre besoin et rédigeons un cahier d'audit de la sécurié à conduire. Il tient compte des fonctionnalités mais aussi de vos impératifs structurels.



Protégeons vos données sensibles
Chez SIGMA-VISION.COM®
Nous fournissons des servicesd'ingénierie, d'assistance technique & d'accompagnement pour protéger vos codes et vos machines contre les failles de sécurité
Analyses, bonne pratiques et formations sur le DevSecOps
Nous avons commencé en 1995 à nous intéresser à la sécurité des données et à l'intégrité physique des machines. C'est pour cela qu'au delà de la passion il y a une véritable expertise dans notre agence, expertise que nous partageons avec tous nos membres.
La recherche de failles dans le code source est un levier indispensable pour garantir la sécurité, la performance et la qualité de vos applications. Nous analysons en profondeur vos projets afin de détecter les vulnérabilités, erreurs logiques, incohérences et faiblesses structurelles avant qu’elles ne deviennent critiques. Ce service s’adresse aux développeurs souhaitant sécuriser leur travail, optimiser leur code et garantir à leurs utilisateurs des applications robustes et fiables.
Les tests de sécurité et d’intégrité d’un poste de travail développeur sont essentiels pour assurer un environnement fiable et protégé. Nous évaluons la configuration, les outils, les droits, les mises à jour et les pratiques afin d’identifier les risques potentiels : logiciels vulnérables, accès non maîtrisés, failles de confidentialité ou incohérences système. Ce service permet aux codeurs de travailler sur une base saine, sécurisée et conforme aux bonnes pratiques, réduisant les risques d’intrusion, de corruption de données ou de compromission du code produit.
SIGMA-VISION défend vos intérêts et protège vos créations contre le virus et autres malwares.
La sécurité des données est devenue un enjeu essentiel dans tous les projets numériques, qu’il s’agisse de développement web, de création logicielle ou d’activités de recherche et d’innovation. Intégrer la sécurité dès la conception permet non seulement de protéger les informations sensibles, mais aussi d’assurer la fiabilité, la pérennité et la conformité des solutions développées. Dans une démarche d’éco-conception logicielle, cette approche « Security by Design » réduit les risques, limite les coûts liés aux correctifs tardifs et évite le gaspillage de ressources techniques.
Pour renforcer cette qualité logicielle, nous réalisons également des audits de code afin d’identifier les vulnérabilités, erreurs de logique ou mauvaises pratiques susceptibles d’être exploitées. Ce contrôle approfondi permet de livrer des applications plus robustes, plus sobres et conformes aux standards modernes du développement sécurisé.
En complément, nous proposons des tests d’intrusion (pentests) afin d’évaluer la résistance d’un site ou d’une application face à des attaques réelles. Ces tests permettent de détecter les failles de sécurité avant qu’elles ne soient exploitées, et d’accompagner nos clients dans la mise en place de correctifs efficaces.
Grâce aux pratiques DevSecOps — automatisation des contrôles, tests continus, gestion rigoureuse des accès et surveillance de l’intégrité — nous créons des solutions numériques plus sûres, plus responsables et parfaitement adaptées aux exigences actuelles du web, du logiciel et de la recherche.
Nous auditons votre besoin et rédigeons un cahier d'audit de la sécurié à conduire. Il tient compte des fonctionnalités mais aussi de vos impératifs structurels.
Nous rédigeons un cahier des failles précises pour définir les tests à faire et les indicateurs de réussite. Nous découpons le projet en étapes clés et nous y associons des tâches qui permettront de suivre l'avancée de l'audit sécuritaire.
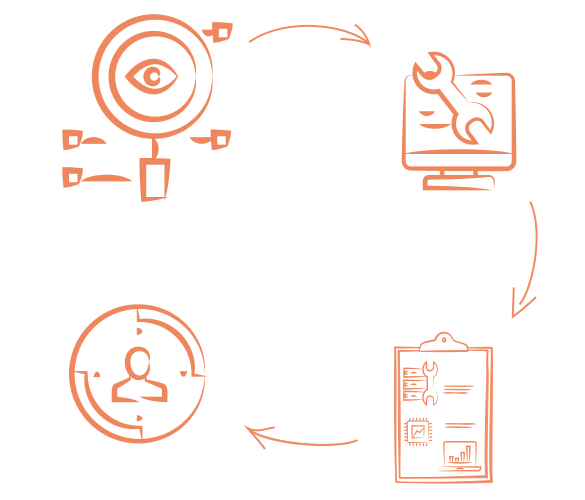
Pour s'assurer que l'idée sécuritaire fonctionne ou qu'elle répond aux contraintes d'utilisations nous réalisons un prototype qui intègre les divers cas de figure d'intrusion.
Grâce à nos testeurs nous vérifions la cohérence des postes de travail et les conditions d'exécution du logiciel. Nous validons avec vous les derniers correctifs pour que la solution sécurisée puisse le rester dans le temps.
Chemin de Tournefeuille, 31300 Toulouse FRANCE